IPv6では、端末がルーターのRA(ルーター広告)を受け取って、自動でアドレスやデフォルトゲートウェイを決めます。便利な反面、悪意のある機器が偽のRAを流すと、端末の通信を横取りされてしまいます。これを防ぐのが、スイッチで動くIPv6ファーストホップセキュリティです。CCNP ENARSIのインフラセキュリティ分野で出題されます。
先に結論から
- RAガードは、端末がつながるポートから届いたRAを捨てて、偽のルーターを防ぎます。
- DHCPv6ガードは、許可していないポートからのDHCPv6サーバーの応答を捨てます。
- IPv6スヌーピングは、どのポートにどのアドレスの端末がいるかをバインディングテーブルに記録します。
- ソースガードは、バインディングテーブルにない送信元アドレスの通信を止め、なりすましを防ぎます。
目次
防ぎたい攻撃と対策
| 攻撃 | 内容 | 対策 |
|---|---|---|
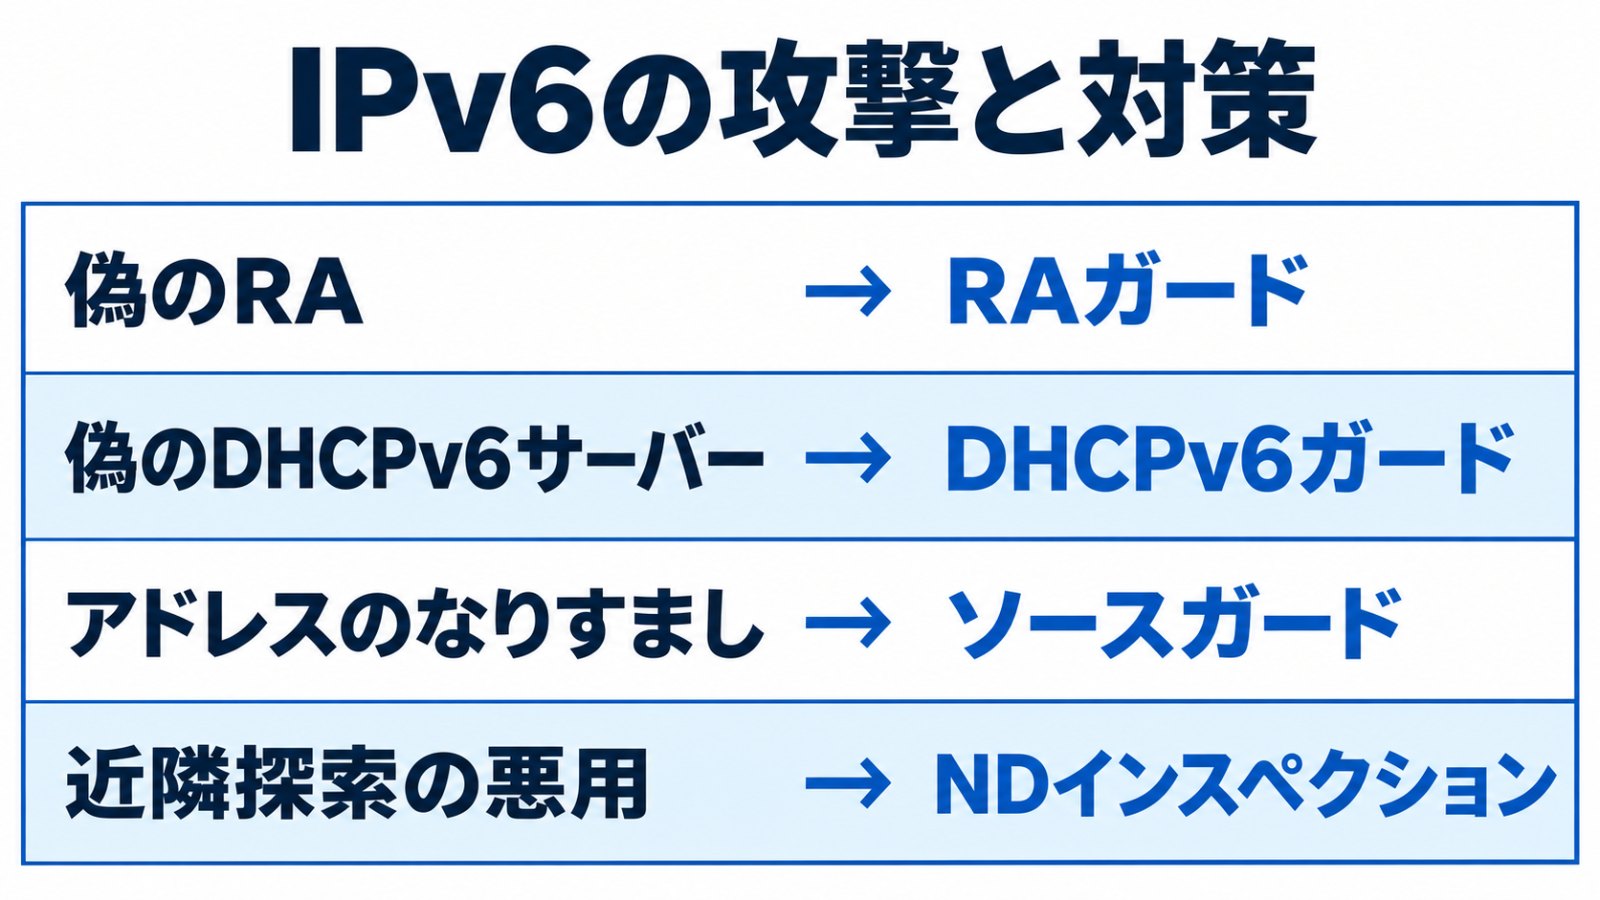
| 偽のRA | 偽のルーターがRAを流し、端末のゲートウェイを乗っ取る | RAガード |
| 偽のDHCPv6サーバー | 偽のサーバーが、間違ったDNSなどを配る | DHCPv6ガード |
| アドレスのなりすまし | ほかの端末のアドレスを名乗って通信する | IPv6スヌーピング、ソースガード |
| 近隣探索の悪用 | 偽のNA(近隣広告)で通信を横取りする | NDインスペクション |
RAガードの設定例
ipv6 nd raguard policy HOST-PORT
 device-role host
!
interface GigabitEthernet1/0/10
 ipv6 nd raguard attach-policy HOST-PORT
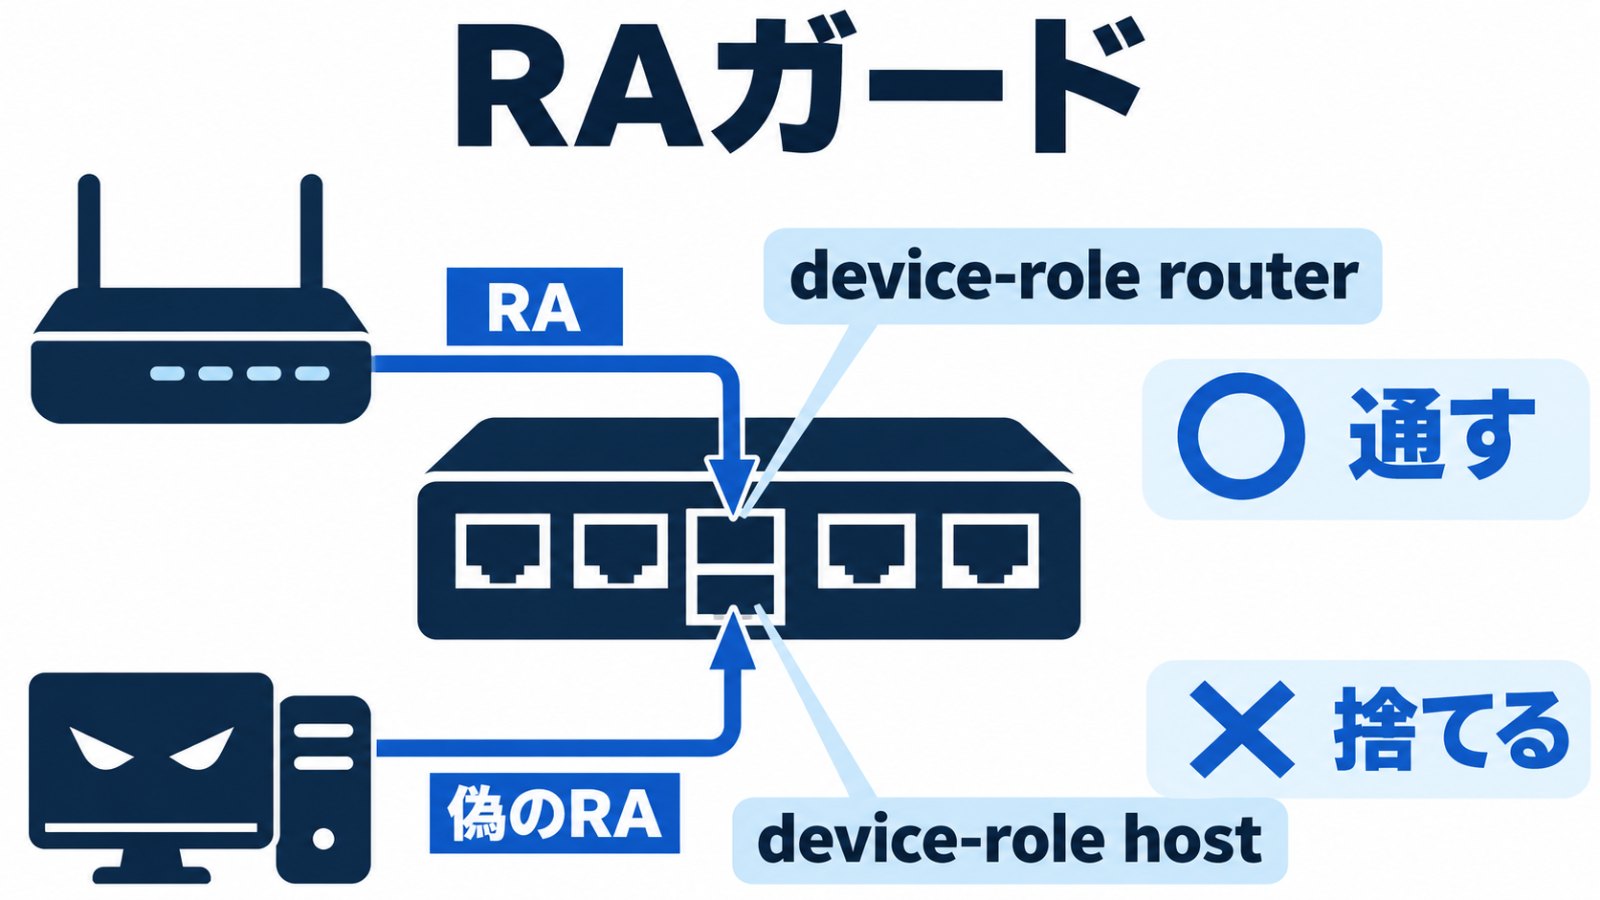
device-roleをhostにしたポリシーを、パソコンがつながるポートに適用します。このポートから届いたRAは捨てられます。本物のルーターがつながるポートには、device-roleをrouterにしたポリシーを適用します。
DHCPv6ガードの考え方
DHCPv6ガードでも、ポートの役割(クライアント、サーバー)を決めたポリシーを作ります。クライアント用のポートからDHCPv6サーバーの応答(AdvertiseやReply)が届いたら、偽のサーバーとみなして捨てます。
IPv6スヌーピングとバインディングテーブル
スイッチは、近隣探索(NS・NA)やDHCPv6のやり取りを見て、「どのポート・どのVLANに、どのIPv6アドレスとMACアドレスの端末がいるか」をバインディングテーブルに記録します。ソースガードやNDインスペクションは、このテーブルをもとに、正しくない通信を止めます。確認にはshow ipv6 neighbors bindingを使います。
IPv6の近隣探索やRAの仕組みはIPv6の基本で解説しています。
よくある質問
RAガードは何を防ぎますか?
端末がつながるポートから届く偽のRAを捨てて、デフォルトゲートウェイの乗っ取りを防ぎます。
バインディングテーブルとは何ですか?
どのポート・VLANに、どのIPv6アドレスとMACアドレスの端末がいるかをスイッチが記録した表です。
RAガードのポリシーでルーターがつながるポートはどう設定しますか?
device-roleをrouterにしたポリシーを適用し、そのポートからのRAは通すようにします。