BGPでは、ルートマップを使って経路の属性を書き換えることで、通信の出口や入口を思いどおりに選べます。CCNP ENARSIでは、設定を読んで「どの経路が選ばれるか」「なぜ意図どおりにならないか」を答える問題がよく出ます。
先に結論から
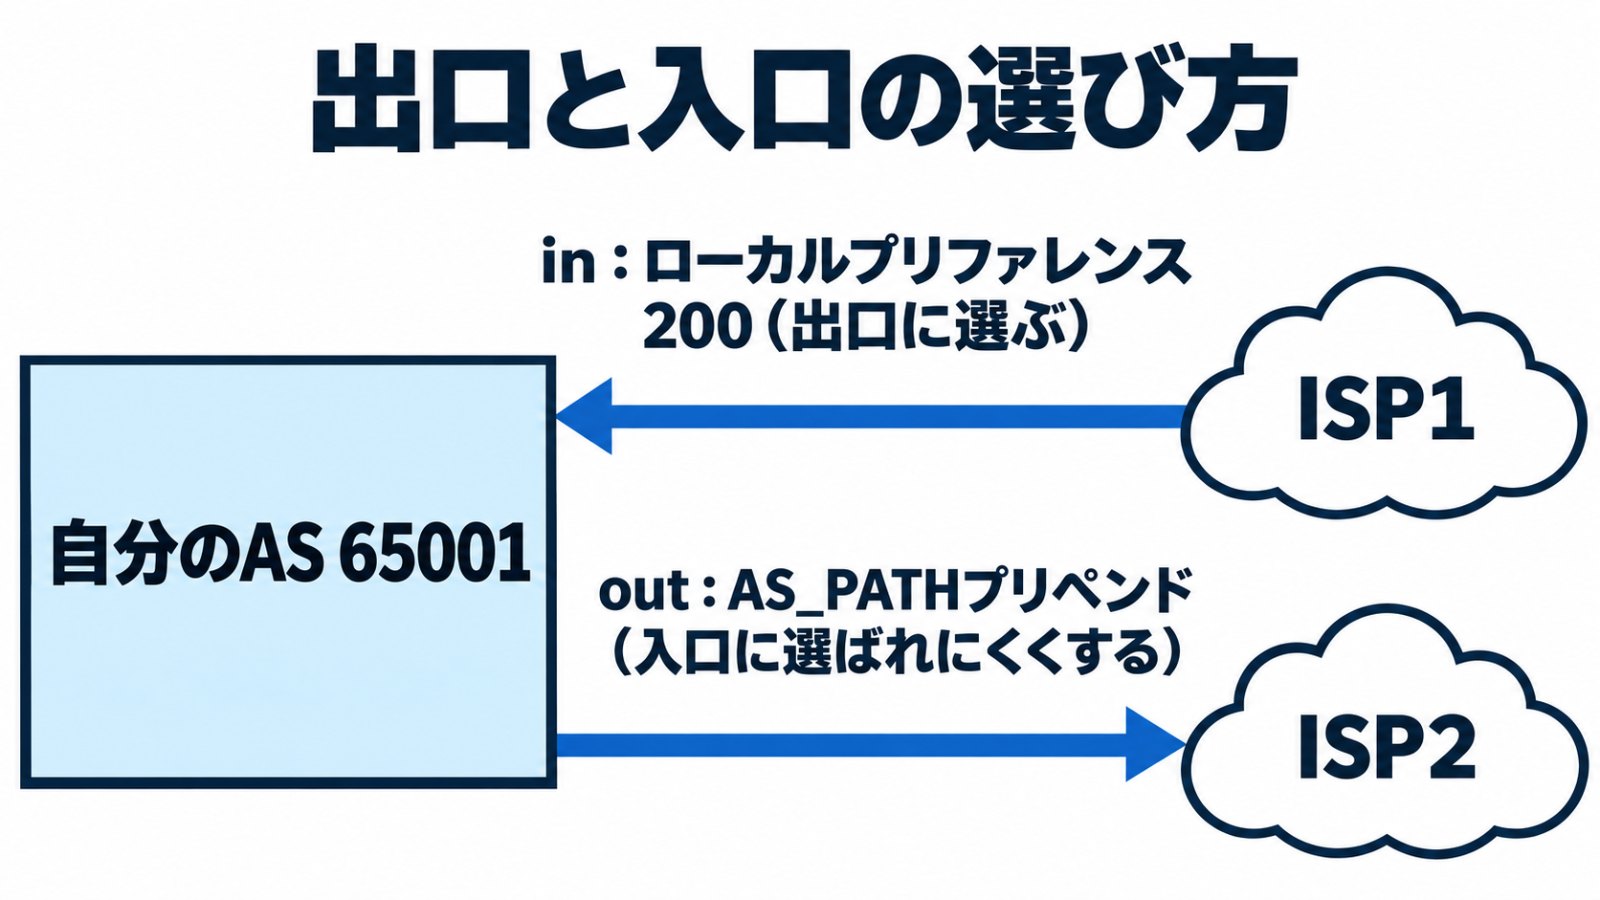
- 自分のASから出ていく通信を制御するには、受信(in)のルートマップでローカルプリファレンスやWeightを上げます。
- 外から入ってくる通信を制御するには、送信(out)のルートマップでAS_PATHのプリペンドやMEDを使います。
- ルートマップの最後には暗黙のdenyがあるので、対象以外の経路を通すための空のpermitが必要です。
- 設定を反映するには、
clear ip bgp * softなどでネイバーに経路を送り直してもらいます。
目次
どの属性を、どの向きで使うか
| 目的 | 使う属性 | ルートマップの向き |
|---|---|---|
| 自分のASから出ていく出口を選ぶ(AS全体) | ローカルプリファレンス(大きいほど優先) | in |
| 自分のASから出ていく出口を選ぶ(そのルーターだけ) | Weight(大きいほど優先) | in |
| 外から入ってくる入口を選ぶ | AS_PATHのプリペンド(短いほど優先なので、選ばせたくない側を長くする) | out |
| 隣のASに入口の希望を伝える | MED(小さいほど優先) | out |
設定例:ISP1を出口として優先する
ip prefix-list ALL permit 0.0.0.0/0 le 32
!
route-map RM-ISP1-IN permit 10
 match ip address prefix-list ALL
 set local-preference 200
!
router bgp 65001
 neighbor 203.0.113.1 remote-as 100
 neighbor 203.0.113.1 route-map RM-ISP1-IN in
ISP1から受け取った経路のローカルプリファレンスを200(初期値は100)にすると、AS内のルーターはISP1側を出口として選ぶようになります。
設定例:ISP2からは入ってこないようにする
route-map RM-ISP2-OUT permit 10
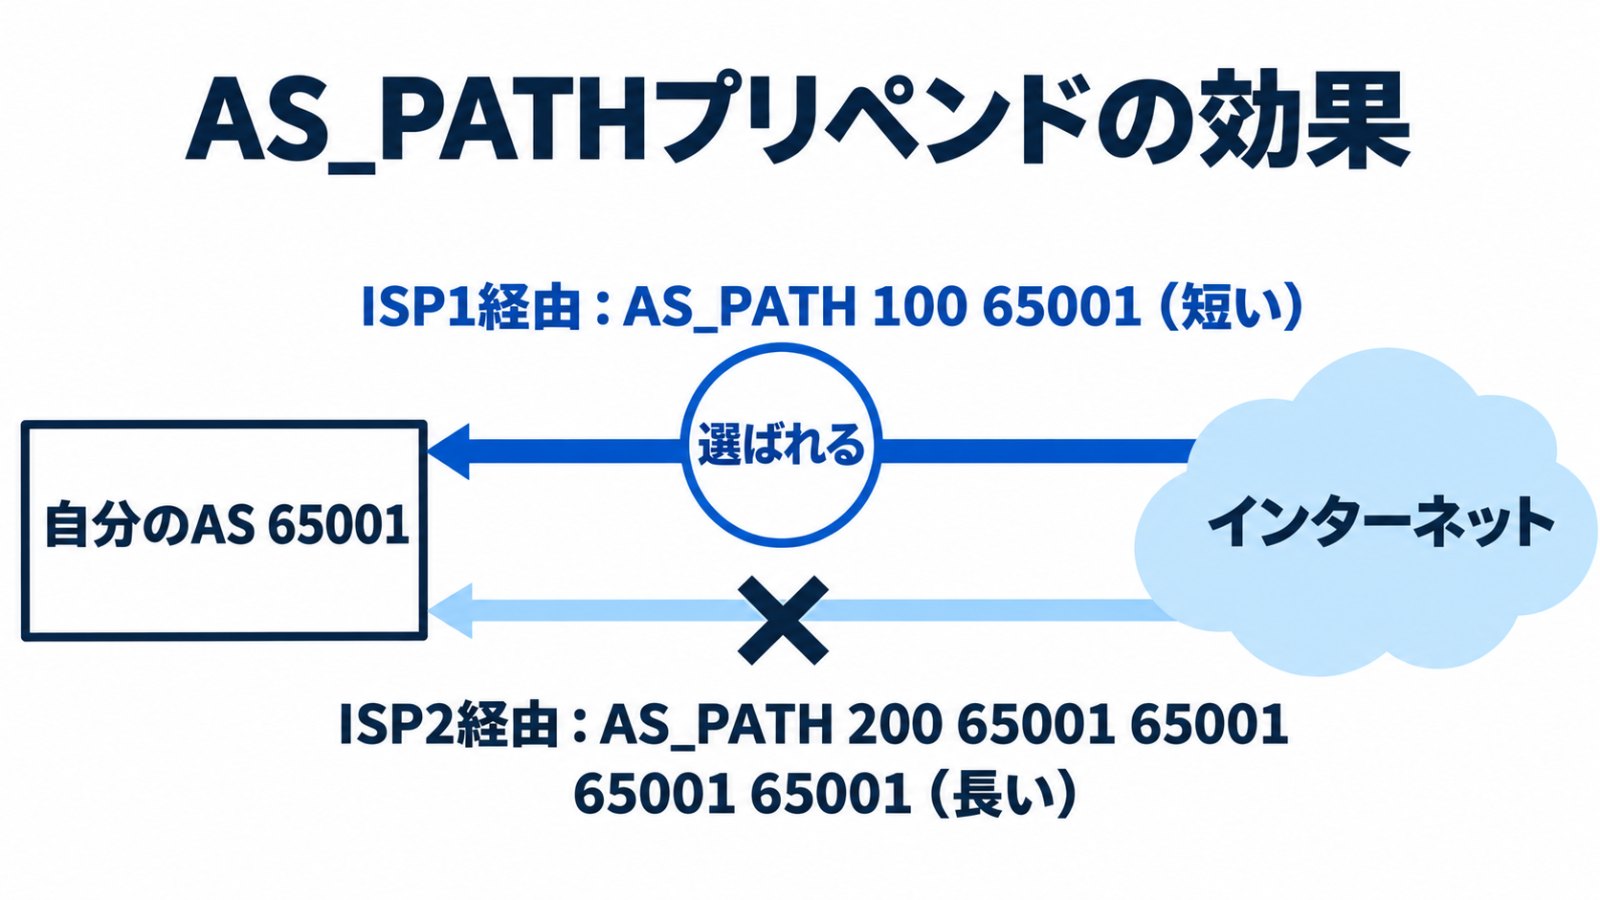
 set as-path prepend 65001 65001 65001
!
router bgp 65001
 neighbor 198.51.100.1 remote-as 200
 neighbor 198.51.100.1 route-map RM-ISP2-OUT out
ISP2に広告する経路のAS_PATHに、自分のAS番号を3回付け足しています。外から見るとISP2経由の道が長く見えるため、ISP1経由で入ってくるようになります。
つまずきやすいポイント
- 暗黙のdeny:特定の経路だけを書き換えたいとき、その経路に一致する行しか書かないと、ほかの経路はすべて捨てられます。最後に
route-map 名前 permit 20(条件なし)を追加します。 - 反映のタイミング:ルートマップを変えても、すでに受け取った経路にはすぐ反映されません。
clear ip bgp 相手 soft in(またはout)で送り直してもらいます。 - ローカルプリファレンスの範囲:eBGPの相手には送られず、自分のAS内(iBGP)だけで使われます。
- COMMUNITY:
set communityで付けても、neighbor 相手 send-communityがないと相手に届きません。
属性の一覧はBGPの属性一覧、選ばれる順番はBGPのベストパス選択で解説しています。
よくある質問
出口の回線を選びたいときは、どの属性を使いますか?
AS全体で選ぶならローカルプリファレンス、そのルーターだけで選ぶならWeightを、受信(in)のルートマップで設定します。
入ってくる通信の回線を選ぶにはどうしますか?
選ばせたくない側に広告する経路のAS_PATHを、プリペンドで長くします。MEDを使う方法もあります。
ルートマップを設定したら、ほかの経路が消えました。
ルートマップの最後の暗黙のdenyで捨てられています。条件なしのpermitの行を最後に追加してください。